Imagem: amenic181/Shutterstock
Pesquisadores da empresa de segurança Calif criaram, com ajuda de inteligência artificial, uma ferramenta capaz de invadir celulares sem que a vítima clique em links ou arquivos. O sistema foi desenvolvido em pouco mais de uma semana.
Chamado WeWorm, o ataque explorou uma vulnerabilidade que permitia assumir contas e se espalhar entre os contatos. Especialistas ouvidos pelo The New York Times disseram que centenas de milhões de dispositivos poderiam ser atingidos em poucas horas.
Ataque sem clique
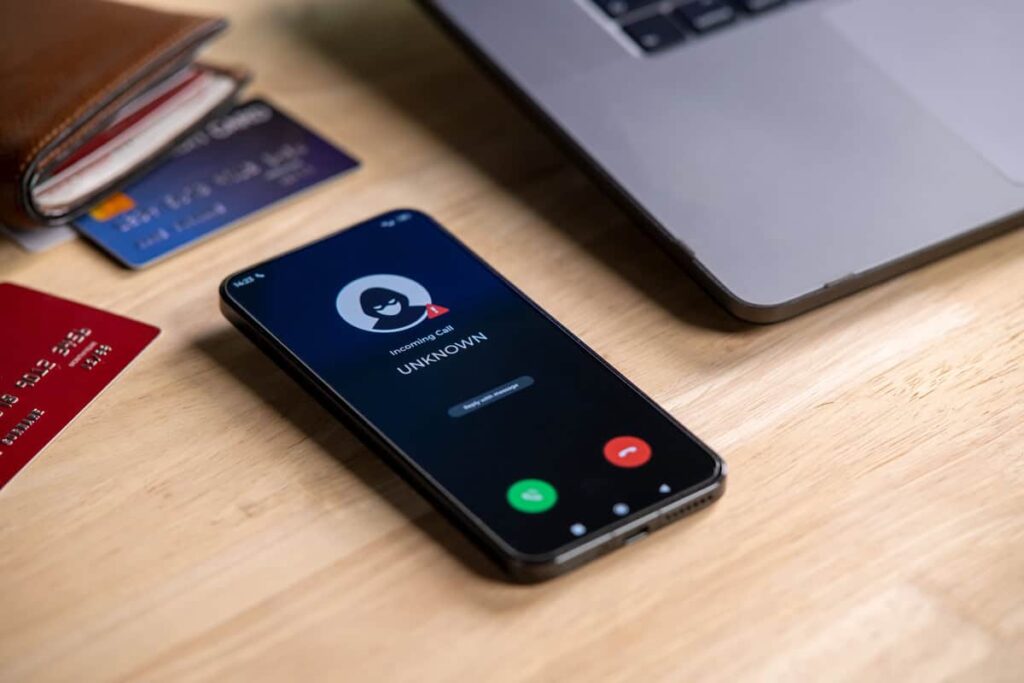
A ameaça usa uma técnica conhecida como zero-click. Diferentemente do phishing, que depende da abertura de um link ou arquivo, o ataque não exige esse tipo de interação.
Segundo a Calif, atender uma chamada ou simplesmente deixá-la tocar poderia permitir a infiltração. Para impedir o ataque, seria necessário recusar a ligação segundos depois do primeiro toque.
Após assumir a conta, o invasor poderia ler e enviar mensagens, fazer chamadas e controlar o perfil. Em determinadas condições, o acesso também poderia levar ao comprometimento completo do telefone.
A confiança ajuda o ataque
O worm explorava a maneira como o aplicativo concedia privilégios adicionais a números salvos como amigos. Depois que um contato era comprometido, essa relação de confiança ajudava a ameaça a alcançar outros números da agenda.
O ataque reunia características que favoreciam uma rápida propagação:
- Não exigia cliques em links ou arquivos;
- Podia passar automaticamente entre contas;
- Explorava uma vulnerabilidade desconhecida pelo fornecedor;
- Poderia comprometer completamente o telefone;
- Tinha potencial de propagação exponencial.
Vinh Nguyen, ex-cientista-chefe de dados da Agência de Segurança Nacional dos Estados Unidos (NSA), classificou o worm entre os ataques mais preocupantes que já analisou. Segundo ele, “centenas de milhões de dispositivos” poderiam ser alcançados em poucas horas.
IA acelera descoberta
A Calif afirmou ter combinado modelos de IA de código aberto com sistemas avançados desenvolvidos nos Estados Unidos. A empresa não revelou quais modelos foram utilizados.
O caso chama atenção pela velocidade com que a tecnologia pode ajudar a encontrar e explorar falhas. Ainda assim, a IA não fez todo o trabalho sozinha: os pesquisadores combinaram os recursos dos modelos com experiência humana.
Fonte: Olhar Digital
Primeira Coluna